 Stanislas Gautier
La réponse courte
Une charte d'usage de l'IA fixe six choses : les outils autorisés et avec quels comptes, les données qu'on ne confie jamais à un outil grand public, les usages permis et interdits, la vérification systématique des réponses, la transparence quand un contenu est publié, et les personnes référentes. La CNIL recommande à toute organisation d'encadrer ainsi l'IA générative, car c'est l'entreprise qui engage sa responsabilité en cas de mauvais usage par ses salariés.
- Une charte tient sur une ou deux pages : si personne ne la lit, elle ne protège rien.
- La règle la plus importante porte sur les données : ce qui ne sort jamais de l'entreprise.
- Une charte vit avec des référents et une formation, pas dans un classeur.
Dans presque toutes les entreprises que j’accompagne, de la côte basque au sud des Landes, quelqu’un utilise déjà ChatGPT. Parfois avec l’accord de la direction, souvent sans. Sur un compte personnel, pour reformuler un e-mail client, résumer un contrat ou traduire une fiche produit. Personne n’a dit que c’était interdit. Personne n’a dit que c’était permis.
C’est pour cela que chaque formation IA que j’anime se termine par une charte d’usage. Pas un règlement de vingt pages : une ou deux pages que chacun a lues, et qui répondent aux questions que tout le monde se pose.
Pourquoi une entreprise a-t-elle besoin d’une charte d’usage de l’IA ?
Parce que c’est elle qui répond des erreurs. La CNIL l’écrit sans détour dans ses questions-réponses sur l’IA générative : dans le cas général, c’est l’organisme utilisateur qui engage sa responsabilité légale en cas de mauvaise utilisation de l’IA par son personnel.
Elle recommande donc à toute organisation d’encadrer l’usage de l’IA générative par des politiques ou des chartes internes, qui définissent clairement les usages autorisés et les usages interdits, puis de former les utilisateurs et de mener des contrôles réguliers.
Une charte protège aussi les salariés. Celui qui sait ce qu’il peut faire s’en sert mieux, et sans culpabilité.
Que doit contenir une charte d’usage de l’IA ?
Six rubriques suffisent. Chacune répond à une question concrète que les équipes se posent déjà.
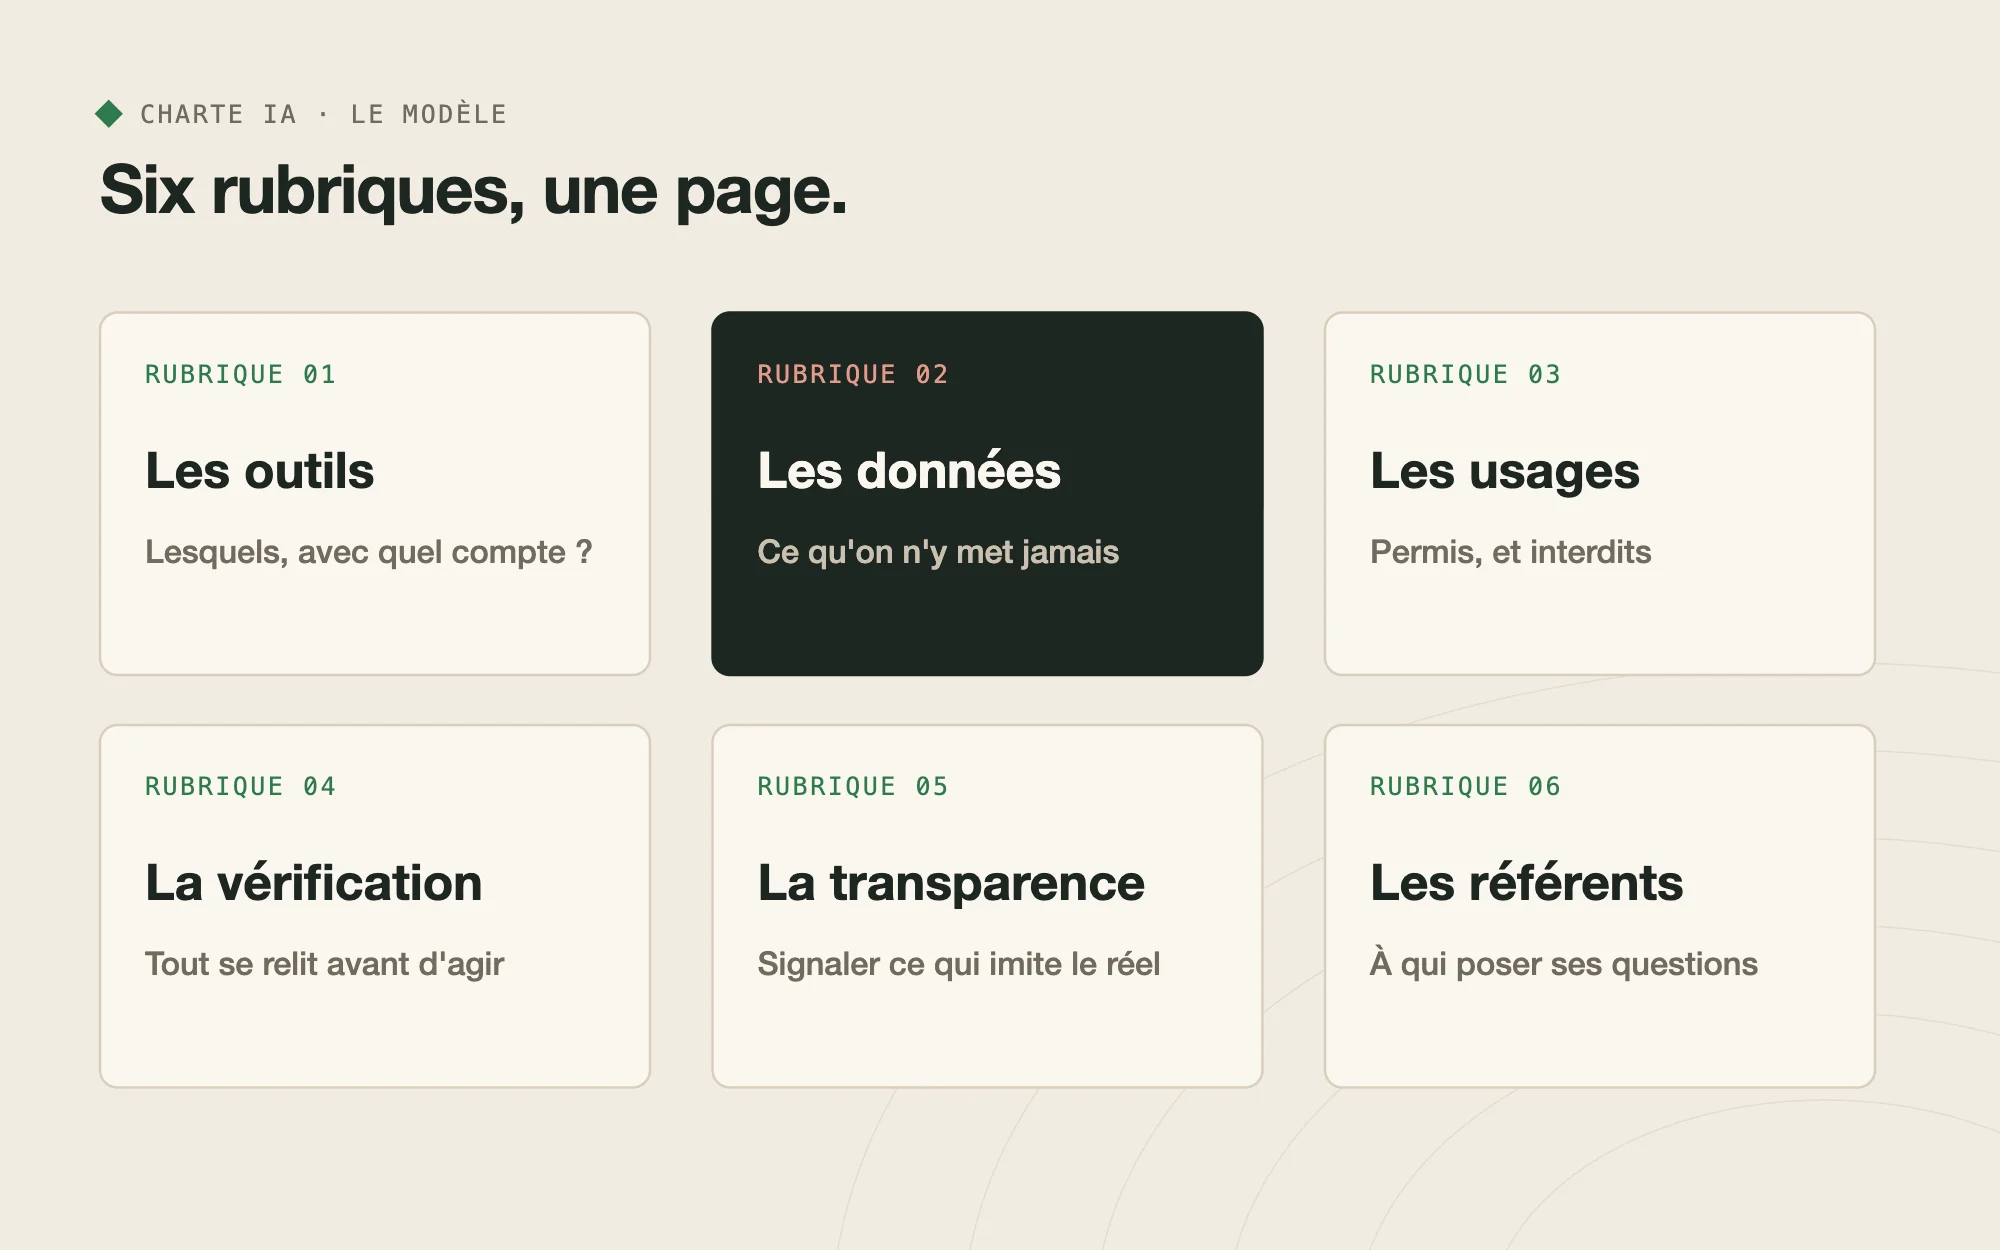
| Rubrique | La question qu’elle tranche | Exemple de règle |
|---|---|---|
| 1. Les outils | Lesquels, et avec quel compte ? | Uniquement les outils listés, avec une adresse professionnelle |
| 2. Les données | Qu’est-ce qu’on n’y met jamais ? | Aucune donnée de client, de salarié ou de candidat dans un outil grand public |
| 3. Les usages | Pour quoi faire, et pour quoi jamais ? | Rédiger, reformuler, résumer : oui. Décider seul d’un recrutement : non |
| 4. La vérification | Qui relit, et quoi ? | Toute réponse est relue avant d’être envoyée ou publiée |
| 5. La transparence | Faut-il dire que l’IA a servi ? | Signaler une image ou une vidéo générée qui imite le réel |
| 6. Les référents | À qui poser ses questions ? | Un référent IA par service, une mise à jour par semestre |
Quelles données ne jamais confier à un outil d’IA ?
C’est la rubrique la plus importante. La CNIL recommande que les utilisateurs ne soumettent que des informations qu’ils sont autorisés à partager, et de ne jamais partager d’informations confidentielles lors de l’utilisation d’un service grand public : données personnelles, données de l’entreprise, en particulier celles couvertes par le secret des affaires.
Pour qu’une règle soit suivie, elle doit être simple. Je propose souvent aux équipes un classement en trois couleurs.
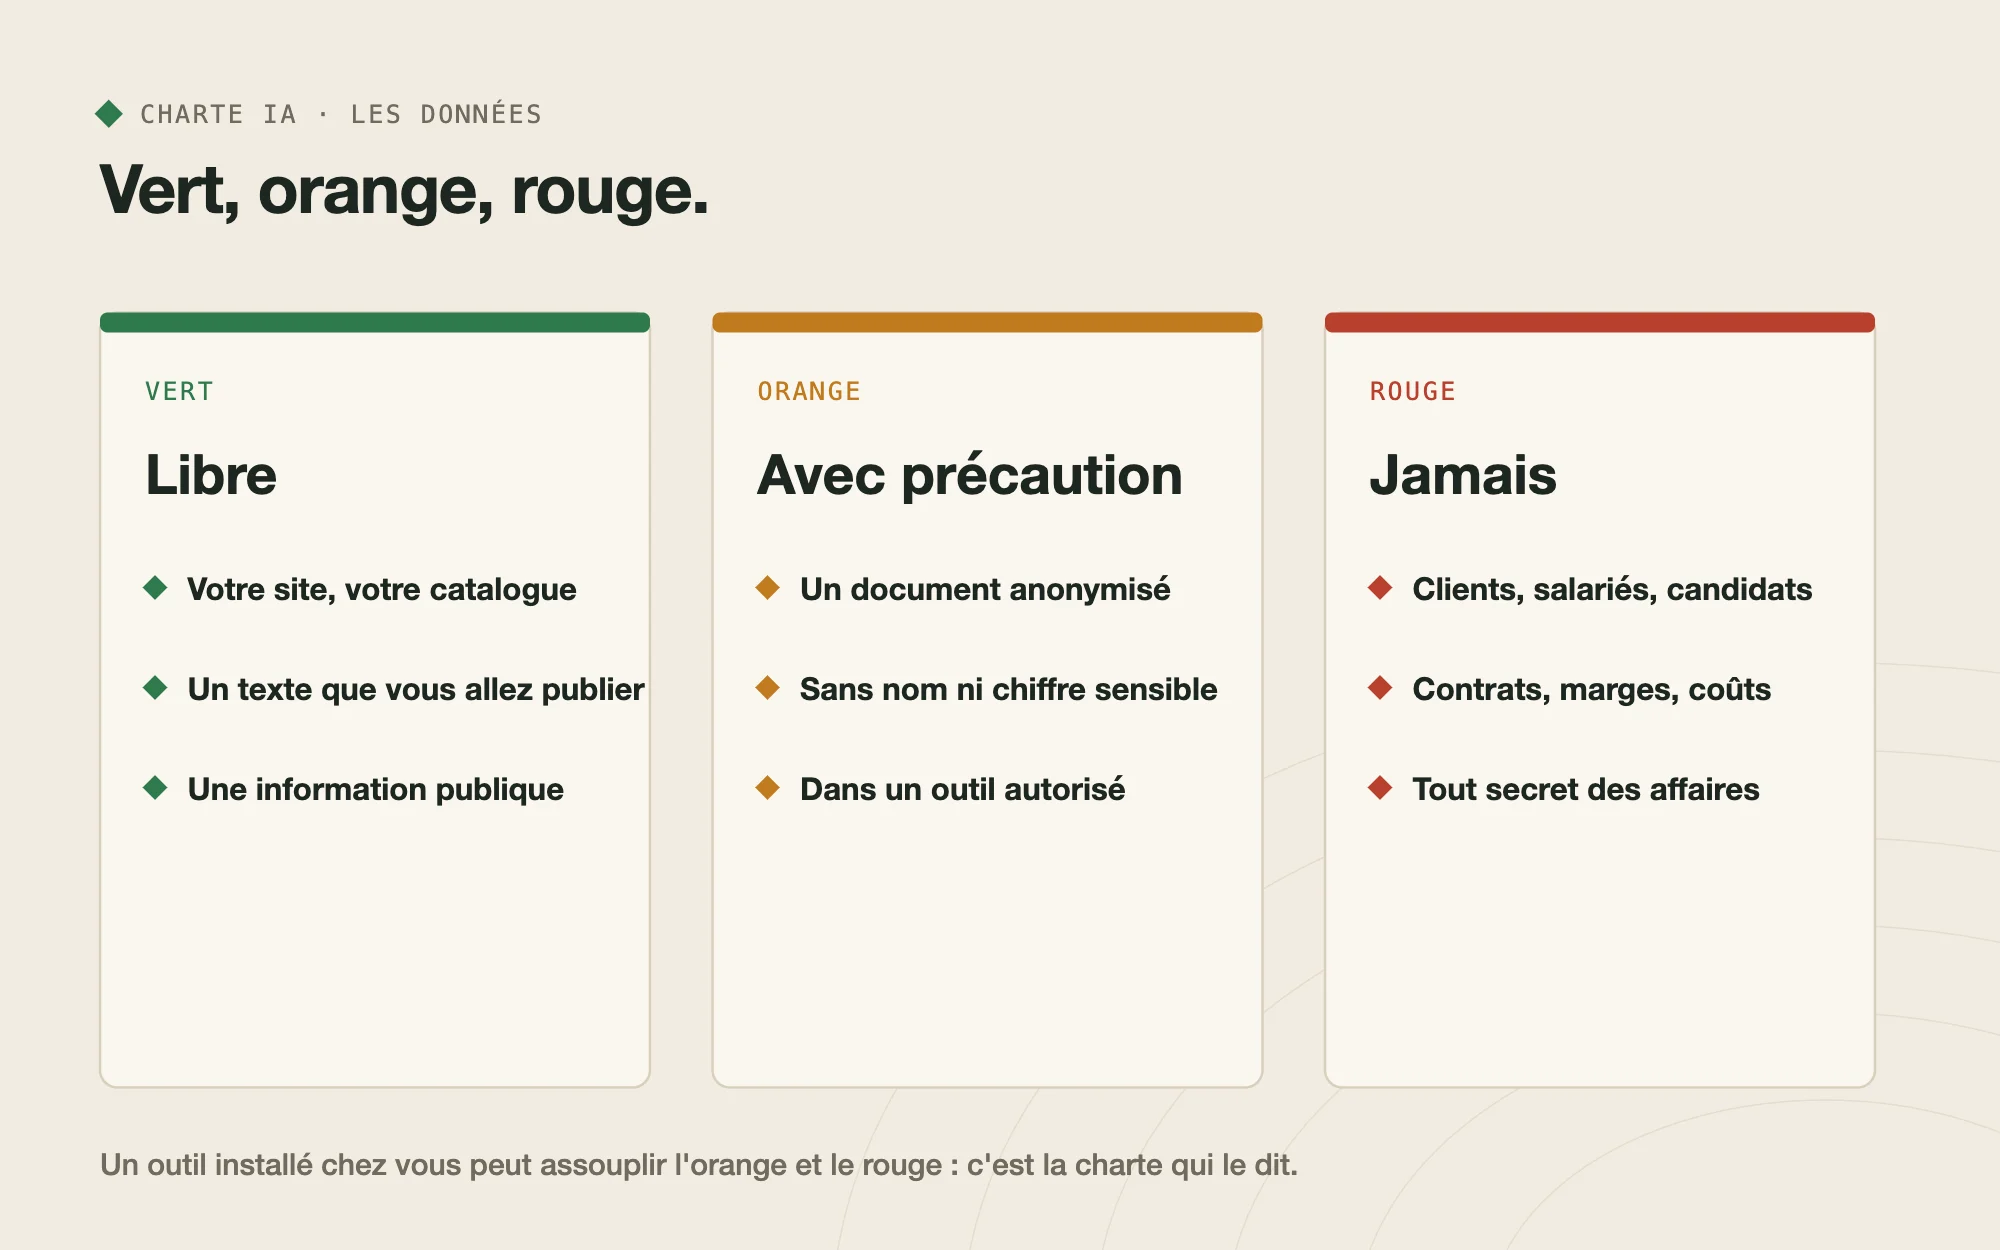
- Vert, libre : ce qui est déjà public. Votre site, votre catalogue en ligne, un texte que vous allez publier.
- Orange, avec précaution : les documents internes sans nom ni chiffre sensible, une fois anonymisés, dans un outil autorisé.
- Rouge, jamais : les données personnelles de clients, de salariés ou de candidats, les contrats, les prix de revient, les marges, tout ce qui relève du secret des affaires.
Le classement dépend aussi de l’outil. La CNIL précise que ces interdictions peuvent être assouplies quand l’outil est installé sur vos propres serveurs, sans réutilisation possible des données par le fournisseur.
Comment choisir les outils autorisés ?
En partant des usages, pas des marques. Pour des usages non confidentiels, la CNIL admet un service grand public, à condition d’utiliser des adresses professionnelles dédiées, jamais personnelles, et de désactiver la réutilisation des données par le fournisseur quand c’est possible. Pour des données personnelles ou des documents sensibles, elle oriente vers des solutions installées chez vous, ou vers un hébergeur encadré par un contrat de sous-traitance.
L’ANSSI a publié des recommandations de sécurité pour les systèmes d’IA générative, plus techniques, utiles si vous branchez l’IA sur vos propres documents. Et pour les TPE et PME, la CNIL, France Num et la CPME ont réuni quatre fiches pratiques, du choix d’un outil aux précautions d’usage.
Faut-il dire quand on a utilisé l’IA ?
Pas toujours, mais parfois oui, et les règles ont changé cet été. Depuis le 2 août 2026, l’article 50 de l’AI Act impose des obligations de transparence à ceux qui utilisent certains systèmes d’IA :
- une image, un son ou une vidéo générés qui imitent le réel (un « hypertrucage ») doivent être signalés clairement ;
- un texte généré publié pour informer le public sur une question d’intérêt général doit l’être aussi, sauf s’il a fait l’objet d’une relecture humaine ou d’un contrôle éditorial.
Pour une PME, la règle pratique est simple : on relit tout ce qu’on publie, et on signale toute image ou vidéo générée qui pourrait passer pour réelle. J’ai détaillé ce que l’AI Act change pour une PME dans un article dédié.
Comment faire vivre une charte après sa signature ?
Une charte rangée dans un classeur ne protège rien. Ce qui la fait vivre, ce sont les personnes. Chez ADD-ONE, un distributeur d’accessoires sport que j’accompagne, l’équipe a suivi un parcours de formation IA en deux niveaux, et trois choses font tenir les usages dans le temps :
- des référents IA par service, qui portent les usages et répondent aux questions du quotidien ;
- une mémoire collective partagée, qui donne à chacun le même contexte sur l’entreprise, ses produits et ses règles ;
- des projets construits par les équipes elles-mêmes, comme la traduction du catalogue en douze langues.
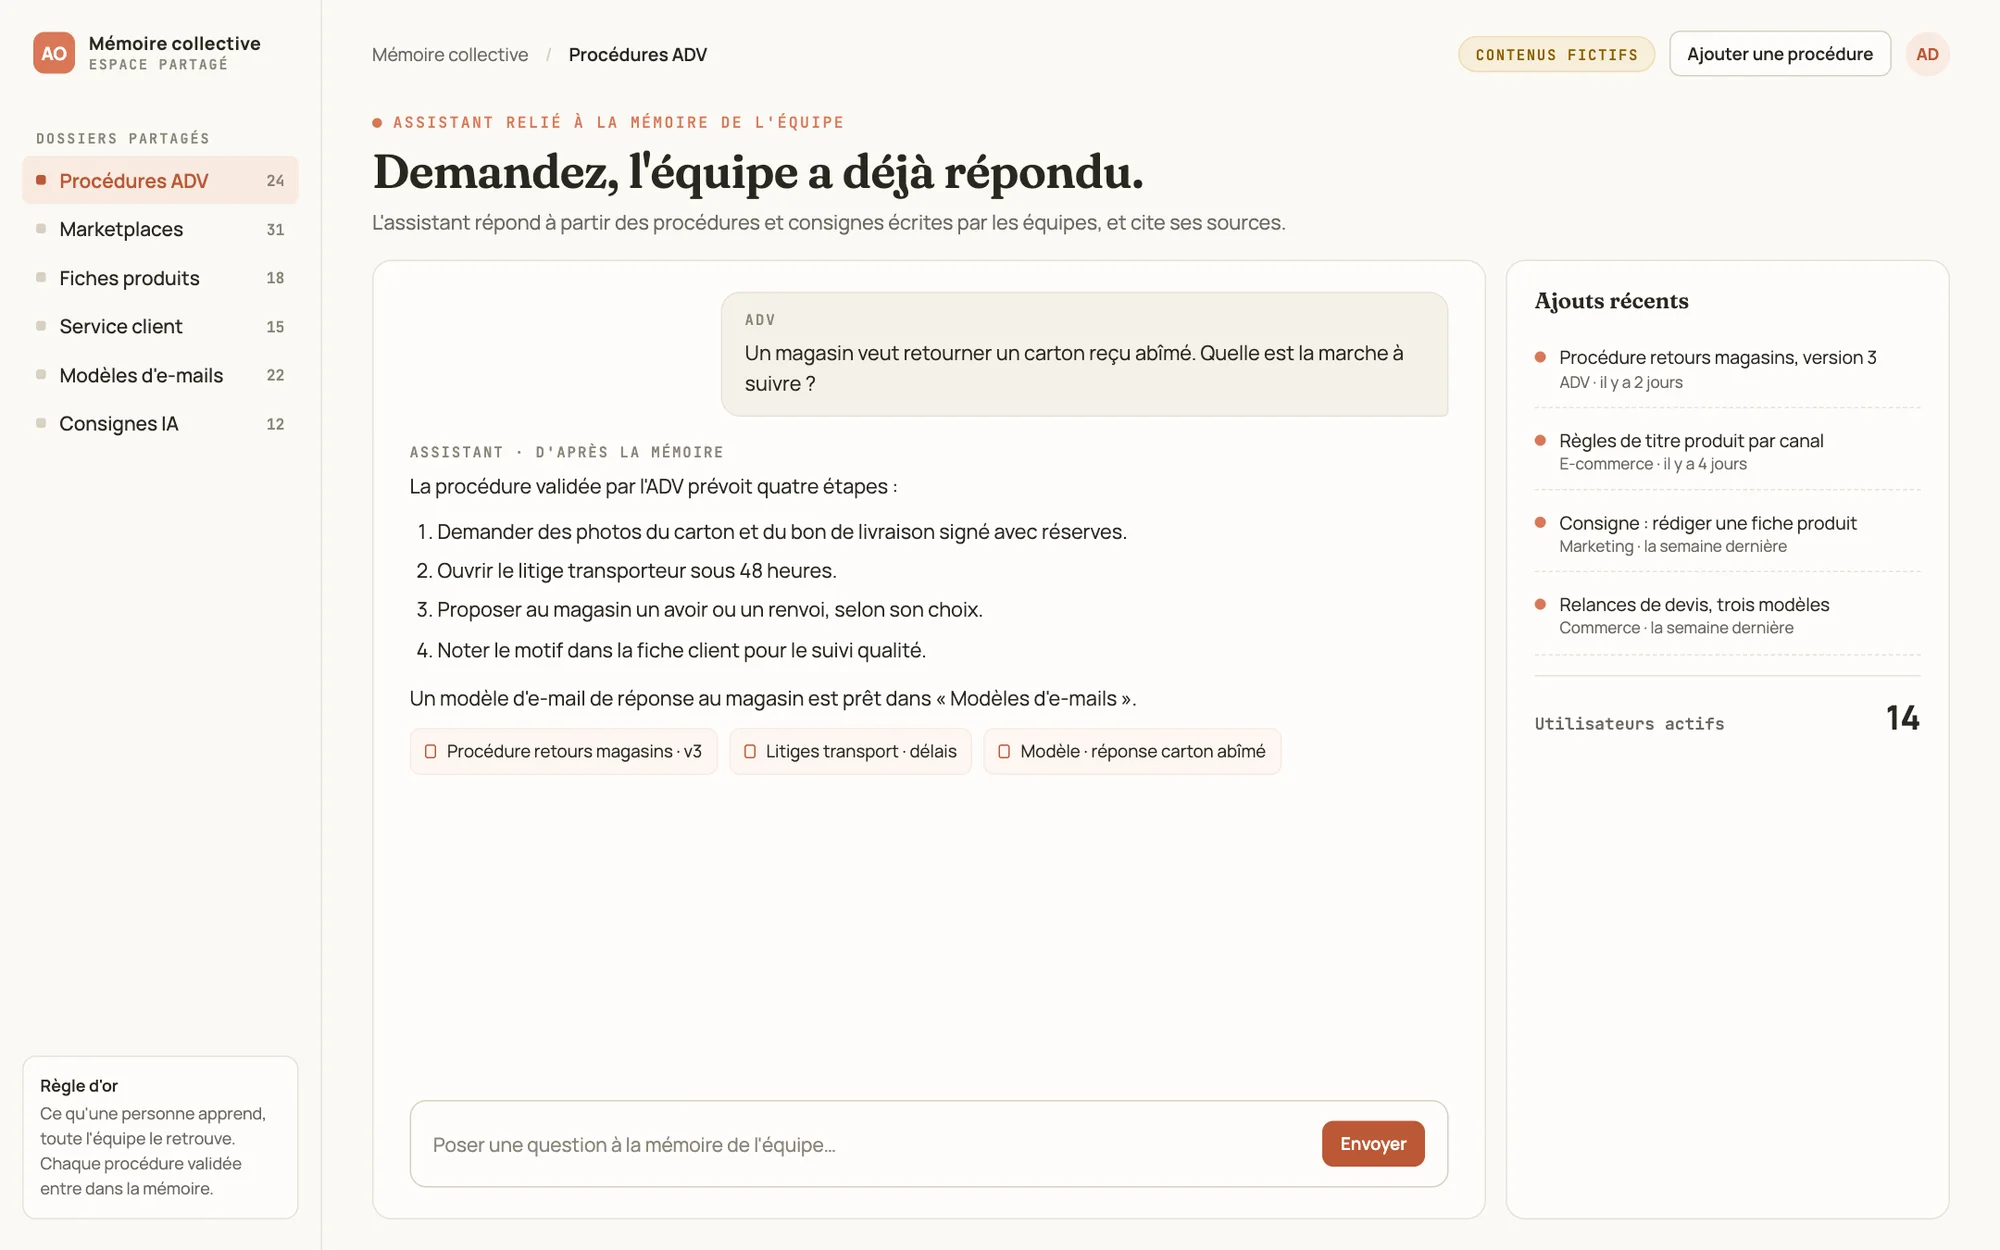
Les règles d’une charte trouvent naturellement leur place dans ce contexte partagé : ce qu’on peut confier à l’outil, ce qui reste à la maison.
Le modèle en une page
Voici la trame que je remets en fin de formation, à adapter à chaque entreprise :
- Outils autorisés : [liste], avec une adresse professionnelle ; réutilisation des données désactivée.
- Données : vert, orange, rouge, avec trois exemples de votre métier pour chaque couleur.
- Usages permis : rédiger, reformuler, résumer, traduire, préparer une première version.
- Usages interdits : décider seul à propos d’une personne (recrutement, évaluation), envoyer ou publier sans relecture.
- Vérification : chaque chiffre, nom, date et citation se vérifie à la source ; l’IA peut inventer avec aplomb.
- Transparence : relire tout ce qui est publié ; signaler une image ou une vidéo générée qui imite le réel.
- Référents : [noms] ; la charte est relue tous les six mois, ou à chaque nouvel outil.
Ce modèle est téléchargeable juste en dessous, en PDF. Une charte d’usage fait partie de la formation IA, avec la formation qui lui donne du sens. Pour aller plus loin sur la formation elle-même, lisez comment former une équipe à l’IA pour que les usages durent.
Sur le terrain
Questions fréquentes
Une charte d'usage de l'IA est-elle obligatoire ?
Aucun texte ne l'impose sous ce nom. Mais la CNIL la recommande à toute organisation qui utilise l'IA générative, et le RGPD comme l'AI Act supposent des règles claires sur les données et les usages. En pratique, c'est la façon la plus simple de montrer que ces règles existent.
Peut-on interdire ChatGPT à ses salariés ?
On peut, mais l'usage se fait alors en cachette, sur des comptes personnels, sans aucune règle. Il est plus sûr d'autoriser un outil choisi, avec des comptes professionnels et des consignes claires, que de fermer les yeux.
Quelles données ne jamais mettre dans un outil d'IA grand public ?
Selon la CNIL : les données personnelles (clients, salariés, candidats), les informations confidentielles de l'entreprise, en particulier celles couvertes par le secret des affaires, et tout ce que la personne n'est pas autorisée à partager.
Qui doit rédiger la charte ?
La direction la valide, mais elle s'écrit mieux avec ceux qui utilisent l'IA au quotidien. Des référents par service, comme chez ADD-ONE, sont bien placés pour la faire vivre et la mettre à jour.
Sources et références
- Les questions-réponses de la CNIL sur l'utilisation d'un système d'IA générative (18 juillet 2024)CNIL
- Utiliser l'IA générative dans les TPE et PMECNIL, avec France Num et la CPME
- Recommandations de sécurité pour un système d'IA générative (29 avril 2024)ANSSI
- Transparency obligations under Article 50 of the AI ActCommission européenne